




Тестирование на проникновение внутреннего периметра
Поддержание высокого уровня защищенности корпоративной сети – это стратегически важная задача. Анализ защищенности выявит уязвимости, ошибки конфигурации ПО и оборудования и другие недостатки безопасности.
Зачем проводить?
Основа ИТ-инфраструктуры компании – корпоративная сеть. В ней хранятся и обрабатываются данные, обеспечивающие функционирование бизнес-процессов. Через уязвимости корпоративной сети злоумышленник может получить доступ к конфиденциальной информации, модифицировать ее и влиять на работу компании.
80% исследованных нами внутренних периметров в прошлом году были отмечены недостаточным уровнем защищенности, где злоумышленник может получить контроль над доменом, доступ к различным базам данных и сервисам, к чувствительным данным или прочим критичным объектам.
Уязвимости внутреннего периметра
Использование слабых паролей и паролей по умолчанию, их повторное использование
Использование ПО с известными уязвимостями
Недостатки контроля доступа
Наличие уязвимых центров сертификации
Об услуге
Корпоративная информационная сеть включает в себя сетевое оборудование, сервисы и серверы, базы данных, рабочие станции сотрудников, точки удаленного подключения и другие компоненты. Мы тщательно изучим вашу сеть и проведем анализ сетевого окружения. Выявив уязвимые компоненты, мы разработаем возможные сценарии атаки и проверим их на практике.
Команда DSEC by Solar проведет анализ корпоративной сети и своевременно обнаружит недостатки безопасности. Наши рекомендации позволят повысить уровень защищенности вашей инфраструктуры, минимизировать риски и успешно противодействовать угрозам.
Объекты исследования
Корпоративное программное обеспечение; рабочие станции пользователей
Физические и виртуальные серверы
Active Directory и связанные сервисы
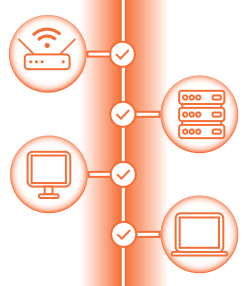
Активное сетевое оборудование
Наш подход
1 этап
Сбор информации
Команда собирает данные о корпоративной информационной сети и ее компонентах и проводит анализ сетевого окружения.
2 этап
Поиск уязвимостей
На данном этапе осуществляется поиск уязвимостей и мисконфигураций ПО и сетевого оборудования, а также разработка возможных сценариев атаки.
Основные причины копрометации корпоративной сети:
- Недостаточное, нерегулярное обновление ПО;
- Уязвимые корпоративные сервисы;
- Недостаточная сегментация сети;
- Возможность реализации сетевых атак (MITM);
- Слабая парольная политика;
- Изъяны ролевой модели;
- Возможность повышения логических привилегий.
3 этап
Проверка сценариев
Специалисты по информационной безопасности DSEC by Solar проверяют возможность реализации разработанных сценариев на практике.
4 этап
Подготовка отчета
Вы получите детальный отчет с описанием проведенных работ и списком выявленных уязвимостей. С нашими рекомендациями вы сможете устранить недостатки безопасности и повысить уровень защищенности.
Результаты


Об этом нас часто спрашивают
Мы ответили на популярные вопросы, которые нам задают об услуге «Тестирование на проникновение внутреннего периметра». Возможно, эта информация будет вам полезна.
Обычно основной интерес при аудите корпоративной сети – это головной офис, он подвергается детальной проверке. Что касается филиалов, мы советуем проверить, возможно ли из них попасть по сети в ваш головной офис и скомпрометировать целевые системы.
Обычный пользователь с минимальными правами доступа. Злоумышленник атакует рабочее устройство пользователя и через него получает доступ к другим областям сети. • Обычный пользователь, решивший целенаправленно навредить. Он повышает свои привилегии и получает несанкционированный доступ к критичным областям инфраструктуры и конфиденциальной информации. • Посторонний, проникший в офис либо оказавшийся в ДМЗ. Это самые популярные позиции для тестирования корпоративной сети. В зависимости от ваших задач возможны проверки для любых других моделей.
Скажем честно: такой риск есть всегда. Однако, мы реализовали уже более 2000 проектов по анализу защищенности систем, и этот опыт позволяет нам свести риски к минимуму, а в случае внештатной ситуации – моментально отреагировать на нее. На этапе согласования работ вам следует отметить особенно чувствительные компоненты инфраструктуры, тогда вероятность деструктивного воздействия будет ничтожно мала.
Годовой отчет
Команда DSEC by Solar проанализировала 390 проектов, выявила 5300 уязвимостей коммерческих компаний и государственного сектора и обнаружила самые распространенные уязвимости. За услугами по анализу защищенности и тестированию на проникновение обращались компании из различных городов России.
Преимущества команды


